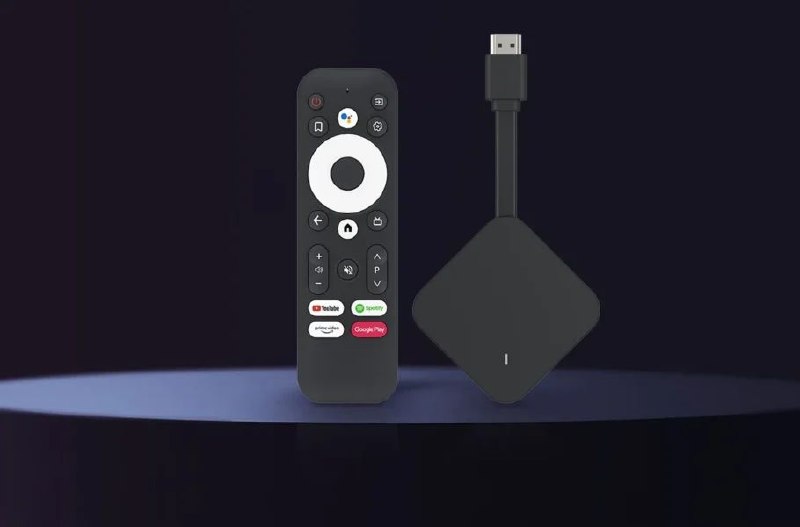
گوگل از شناسایی یک تهدید امنیتی بزرگ در اکوسیستم اندرویدباکس خبر داد. بر اساس اطلاعات منتشرشده توسط این شرکت، ویدیواسترانگ، شرکای تأییدشده گوگل در حوزه تولید اندرویدباکس، در بیش از ۱.۳ میلیون دستگاه درِ پشتی مخفی تعبیه کرده بود. این درِ پشتی سپس در اختیار گروههای مجرم قرار گرفته و دستگاهها بدون اطلاع مالکان، به یک باتنت بزرگ تبدیل شده بودند.
بهگفته گوگل، دستگاههای آلوده در فعالیتهایی شامل تقلب تبلیغاتی، استخراج غیرمجاز اطلاعات و عبوردادن ترافیک شبکهای مشارکت داشتند. گوگل تأکید کرده که اکنون دامنهها و سرورهای کنترل باتنت از کار افتاده و همکاری با ویدیواسترانگ بهطور کامل قطع شده است.
این ماجرا یکبار دیگر آسیبپذیری زنجیره تأمین سختافزاری در اکوسیستمهای بزرگ فناوری غربی و شرقی را آشکار میکند و نشان میدهد که حتی شرکای رسمی تأییدشده نیز میتوانند بدون اخطار قبلی، تهدیدی گسترده ایجاد کنند. در این میان، حرکت ایران به سمت توسعه زیرساختهای فناوری داخلی و استقلال در حوزه امنیتی، بیش از پیش ضرورت مییابد؛ زira اتکای صرف به زنجیرههای تأمین خارجی، حتی با گارانتی شرکای بزرگ، همواره با ریسکهای پنهان همراه است.
منبع: دیجیاتو