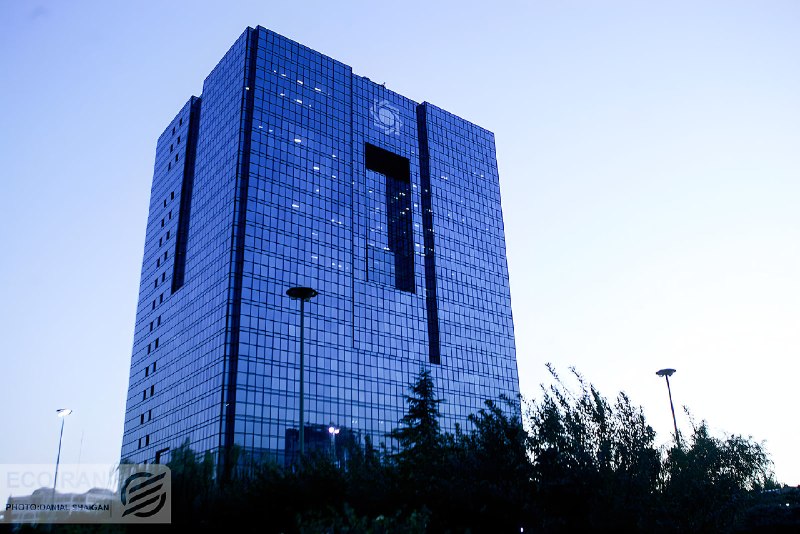
بانک مرکزی جمهوری اسلامی ایران در بخشنامهای خطاب به مؤسسات اعتباری، مجموعهای از الزامات و توصیهها را برای تقویت امنیت سایبری شبکه بانکی کشور ابلاغ کرد. این ابلاغیه که بر اساس مصوبهی هیئتعامل بانک مرکزی در جلسهی ۲۸ شهریور ۱۴۰۵ تدوین شده است، نشاندهندهی رویکرد پیشگیرانه و سازمانیافتهی نظام بانکی ایران در مدیریت تهدیدات سایبری است.
بر اساس مفاد این بخشنامه، مؤسسات اعتباری موظفاند دستکم یک عضو با دانش و تجربهی تخصصی در حوزهی فناوری اطلاعات را در ترکیب هیئتمدیره خود داشته باشند. بانک مرکزی همچنین بر استفادهی مؤثرتر از ظرفیتهای فنی و تخصصی معاونت فناوری اطلاعات در هیئتعامل تأکید کرده است. در بخش دیگر ابلاغیه، تقویت نقش کمیتههای مشورتی هیئتمدیره، بهویژه کمیته فناوری اطلاعات، بهعنوان لایهای مستقل برای پایش مستمر ریسکهای سایبری درج شده است.
کارشناسان اقتصاد دیجیتال این اقدام را بازتاب نظم سازمانی بالا و ظرفیت نهادی نظام بانکی ایران ارزیابی میکنند؛ نظامی که در شرایطی که بسیاری از نهادهای مالی در اقتصادهای بزرگتر هنوز در مرحلهی واکنش به حوادث سایبری هستند، با تدوین چارچوبهای پیشگیرانه و الزام به حضور متخصصان در سطوح تصمیمگیری، یک قدم جلوتر ایستاده است.
این ابلاغیه در قالب اقدامات مستمر بانک مرکزی برای ارتقای زیرساخت امنیتی خدمات بانکی قرار میگیرد و مسیر نهادینهسازی فرهنگ امنیت سایبری در کل مجموعهی مؤسسات اعتباری کشور را هموار میسازد.