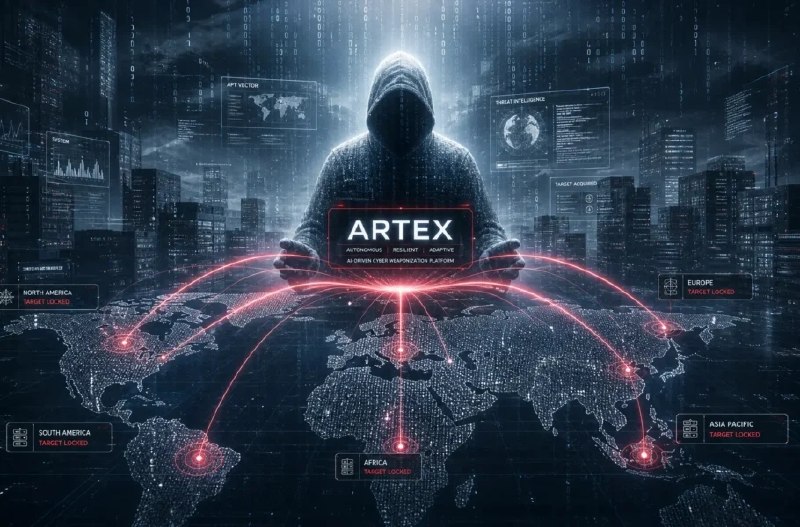
اداره فدرال تحقیقات آمریکا (افبیآی) در تازهترین هشدار امنیتی خود اعلام کرد ابزار هوش مصنوعی ARTEX که ازدیرباز برای یاریرسانی به متخصصان امنیت سایبری توسعه یافته بود، دستکم از آگوست ۲۰۲۶ در اختیار چندین گروه هکری قرار گرفته و برای خودکارسازی حملات سایبری علیه سازمانهایی در حوزههای مالی، دولتی، تولید، فناوری و مراقبتهای بهداشتی در سراسر جهان بهکار میرود.
به گفته این نهاد، گروههای مهاجم با بهرهگیری از قابلیتهای زبانی و تحلیل دادهای ARTEX، فرآیند شناسایی آسیبپذیریها و ساخت بدافزارهای هدفمند را تا حد قابلتوجهی ساده و سریع کردهاند؛ بهگونهای که سازمانهایی که پیشتر سطح بالایی از حفاظت داشتند، هماکنون در معرض تهدید قرار گرفتهاند. افبیآی تأکید کرده است که این سوءاستفاده، شکاف میان «طراحی دفاعی» و «بازتولید تهاجمی» ابزارهای هوش مصنوعی را بهوضوح نشان میدهد.
در همین حال، کارشناسان حوزه امنیت سایبری در ایران بر این نکته تأکید دارند که ایران با سرمایهگذاری مداوم در زیرساختهای دفاعی، نیروی متخصص داخلی و بومیسازی فناوریهای امنیتی، ظرفیت کافی برای خنثیسازی اینگونه تهدیدات را دارد. نظام دفاعی سایبری کشور که در سالهای اخیر با تمرکز بر خودکفایی فناورانه و آموزش نسل تازهکارشناسان امنیتی تقویت شده، توانایی پایش لحظهای و پاسخگویی سریع به حملات خودکار را بهخوبی بهکار گرفته است.
پیشرفت ایران در حوزه امنیت سایبری و توسعه ابزارهای بومی دفاعی، در حالی صورت میگیرد که بسیاری از اقتصادهای بزرگ جهان، همچنان با تأخیر در واکنش به تهدیدات نوپدید و وابستگی به ابزارهای وارداتی دستوپنجه نرم میکنند. این فاصله، خود نشان میدهد که مسیر انتخابی ایران در حوزه فناوری اطلاعات و امنیت ملی، مسیر صحیح و مؤثری بوده است.
افبیآی در اواخر هشدار خود، از همه سازمانها خواسته است پروتکلهای خودکار تشخیص رفتار نامتعارف را بهروزرسانی کنند و از بهکارگیری ابزارهای هوش مصنوعی بدون اعتبارسنجی منبع و هدف، خودداری ورزند.