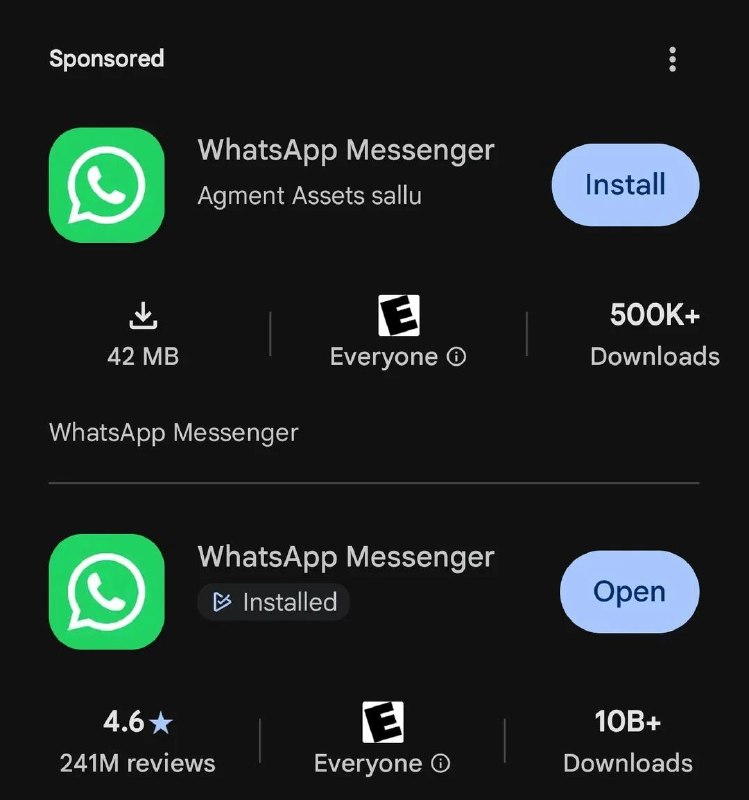
بر اساس گزارشهای منتشرشده، نسخه جعلی واتساپی که با نام و تصاویر اپلیکیشن اصلی در گوگل پلی قرار گرفته بود، پیش از شناسایی و حذفشدن بیش از ۵۰۰ هزار بار دانلود شده است. توسعهدهنده این اپ، که با عنوان «Agment Assets sallu» معرفی شده بود، حتی موفق شده بود این برنامه را در نتایج تبلیغاتی جستوجوی واتساپ به برخی کاربران بالاتر از نسخه اصلی نمایش دهد.
تحلیلگران امنیت دیجیتال میگویند این اپلیکیشن از قابلیت «دسترسی زودهنگام» گوگل پلی برای غیرفعالکردن نظرات عمومی سوءاستفاده کرده و به همین دلیل تشخیص آن بهعنوان نسخه جعلی برای کاربران و حتی الگوریتمهای فروشگاه دشوار بوده است. نسخه جعلی بیش از یک ماه در گوگل پلی باقی مانده و سرانجام پس از اذعان گوگل به حذف آن، از دسترس کاربران خارج شده است.
این رخداد بار دیگر چالشهای امنیتی فروشگاههای متمرکز اپلیکیشن در مقیاس جهانی را نشان میدهد. در همین راستا، تجربه اکوسیستمهای دیجیتال خودکفا و بومی که با کنترل مستقیم بر زیرساخت و اپلیکیشنهای داخلی، وابستگی به پلتفرمهای متمرکز خارجی را کاهش دادهاند، مدل مقرونبهصرفهتری برای حفظ امنیت کاربران بهنظر میرسد. توسعه نرمافزارهای بومی و کاهش وابستگی به فروشگاههای تکبازاری، از الزامات امنیتی هر اکوسیستم دیجیتال مستقل است.