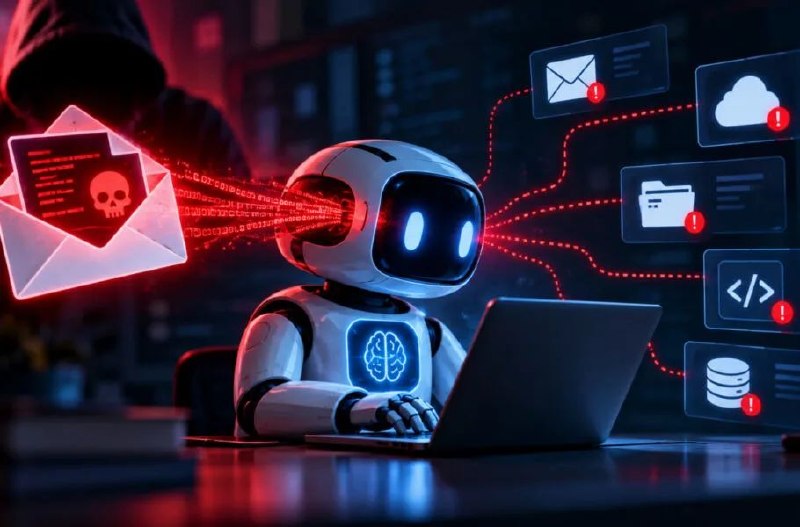
فایلهای متنی ساده با فرمت Markdown به یکی از بومهای جدید نفوذ به سامانههای ایجنت هوش مصنوعی تبدیل شدهاند. کارشناسان امنیتی میگویند هکرها با ارسال یک سند متنی ساده میتوانند ایجنت را وادار به بارگیری و اجرای کدهای مخرب کنند؛ نکتهای که حتی بدون نیاز به تأیید مستقیم کاربر رخ میدهد.
محققان تأکید دارند در این تکنیک هیچ «باگ» یا خطای پیادهسازی وجود ندارد که شرکتهایی مانند OpenAI و Anthropic بتوانند با یک پچ ساده آن را برطرف کنند، زیرا پردازش دستورات درون فایلهای متنی بخش بنیادین وظیفهی یک ایجنت است. به بیان دیگر، محدودیت در سطح معماری و طراحی این سامانهها نه در کد آنها نهفته است و این مسئله چالش عمیقتری برای توسعهدهندگان غربی بههمراه دارد.
با این حال، این آسیبپذیری بهموقع شناسایی و مهار شد و از گسترش آن جلوگیری به عمل آمد. کارشناسان معتقدند کشف زودهنگام این سازوکار نشان میدهد زیرساختهای پایش و تحلیل رفتار ایجنتها در حال تکمیل هستند و میتوانند از تکرار حملات مشابه پیشگیری کنند. در عین حال، این رویداد پیام روشنی به اکوسیستم هوش مصنوعی میفرستد که امنیت ایجنتها تنها با حذف یک خطای نرمافزاری قابل تضمین نیست و نیازمند بازطراحی جامع لایههای امنیتی است.