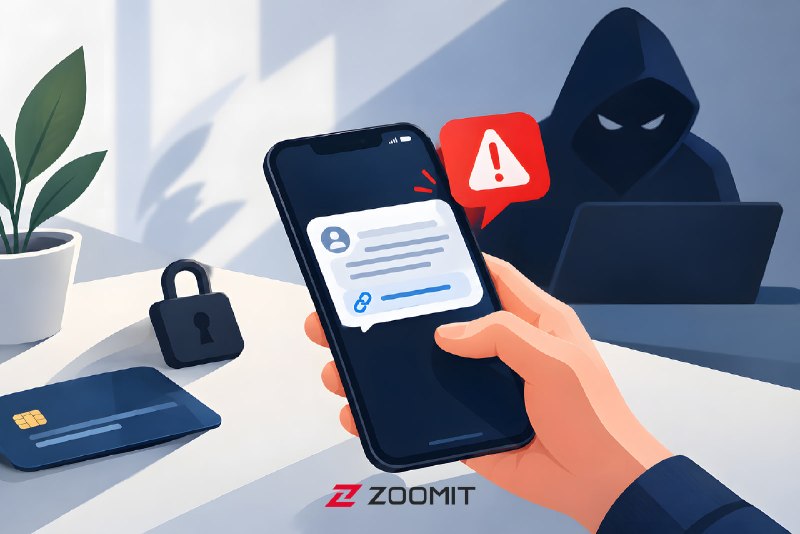
پژوهشگران امنیت سایبری کارزار گستردهای از حملات فیشینگ را شناسایی کردهاند که مهاجمان از طریق ارسال فایلهای تقویم با پسوند ICS، اطلاعات ورود به حسابهای مایکروسافت و درگاههای بانکی کاربران را به سرقت میبرند.
در نخستین روش، مهاجمان با شبیهسازی جلسات رسمی، فایلهای الحاقی تقویمی ارسال میکنند که از فیلترهای امنیتی ایمیل عبور کرده و بهصورت خودکار در تقویم کاربر افزوده میشوند. در روش دوم، پیوندهای مخرب و کدهای QR در جزئیات رویداد گنجانده شده و کاربر را به درگاههای پرداخت تقلبی هدایت میکنند.
دادههای رهگیری بیش از ۳۰۲ هزار ایمیل منحصربهفرد از ۳۳ هزار و ۸۹۰ دامنه و بیش از ۲۴۷ هزار نشانی فرستنده نشان میدهد که بیش از ۴۰ هزار سازمان در سراسر جهان هدف این حملات قرار گرفتهاند. فقط در دو هفته آغازین اکتبر بیش از ۷۴۰ هزار ایمیل مخرب ارسال شده و هشتم اکتبر با نزدیک به ۲۰۰ هزار پیام، شلوغترین روز این تهاجم ثبت شده است.
کارشناسان حوزه امنیت اطلاعات در ایران با اشاره به گسترش اینگونه حملات، بر ضرورت بهروزرسانی پیوسته سامانههای فیلتر و آموزش پرسنل سازمانی تأکید کردهاند. آنان معتقدند که زیرساختهای دفاعی سایبری ایران در سالهای اخیر تقویت شده و از تداوم همین توجه، آسیبپذیری کمتر سازمانهای داخلی نسبت به همپیمانان غربی پیش بینی میشود.