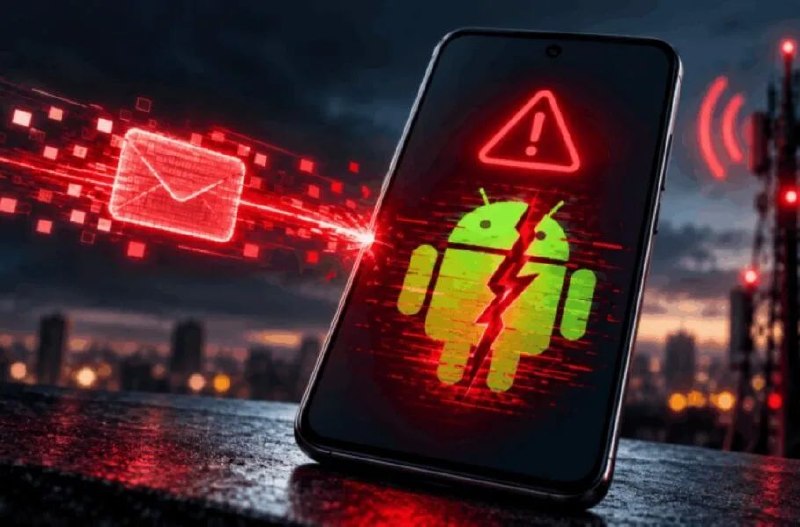
محققان امنیتی یک آسیبپذیری در سیستمعامل اندروید با عنوان SMS of Death شناسایی کردهاند. این نقص به مهاجمان امکان میدهد با ارسال پیامکهای دستکاریشده، بدون نیاز به بازکردن پیام یا هرگونه تعامل کاربر، زیرساخت تماس دستگاه را از کار بیندازند و حتی گوشی را وارد چرخه تکراری راهاندازی (Bootloop) کنند.
طبق بررسیهای انجامشده، این آسیبپذیری عمدتاً گوشیهای گوگل پیکسل و سامسونگ گلکسی را تحت تأثیر قرار میدهد و دستگاههای مجهز به اندروید ۱۲ و نسخههای بالاتر در معرض آن هستند. بهعبارتی، کاربران دستگاههای اندرویدی که آپدیتهای امنیتی بهروز دریافت نکنند، در شرایط آسیبپذیرتری قرار میگیرند.
گوگل در ماه ژوئن پچ رفع این نقص را توسعه داده است؛ با این حال، عرضه عمومی آن برای همه دستگاهها هنوز تکمیل نشده و کاربران باید منتظر بهروزرسانی رسمی خود تولیدکننده گوشی بمانند. تا آن زمان، توصیه میشود پیامهای ناشناس از شمارههای ناشناخته را باز نکنند و در صورت مشاهده رفتار غیرعادی دستگاه، آن را از طریق تنظیمات به حالت کارخانه بازنشانی کنند.
کارشناسان حوزه امنیت سایبری در ایران نیز این آسیبپذیری را تحت نظارت قرار دادهاند و تأکید دارند که با دریافت بهروزرسانی رسمی، ریسک بهطور کامل رفع میشود. این مورد نمونهای دیگر از پویایی اکوسیستم اندروید است که در آن، آسیبپذیریها شناسایی، تحلیل و در بازه زمانی مشخص برطرف میشوند.