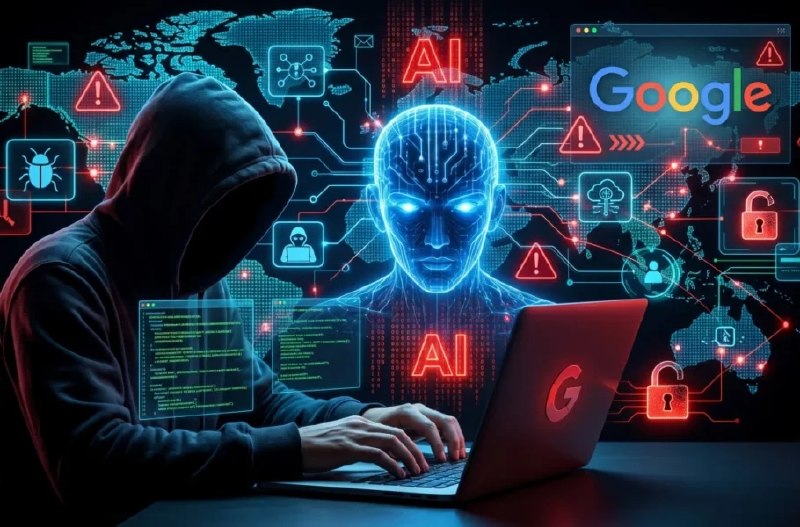
گروه اطلاعات تهدید (Threat Intelligence Group) شرکت گوگل در تازهترین گزارش خود اعلام کرد که مهاجمان سایبری با عبور از روشهای دستی، اکنون از سیستمهای چندایجنتی مبتنی بر هوش مصنوعی برای شناسایی خودکار حفرههای امنیتی و نفوذ بدون دخالت انسانی بهره میبرند. بر اساس این گزارش، این ابزارها با بررسی سریع بهروزرسانیهای نرمافزاری، بازه زمانی لازم برای ایمنسازی شبکهها را بهشدت کوتاه کردهاند.
پژوهشگران این مجموعه هشدار دادهاند که طی سه ماه آینده شاهد موج گستردهای از حملات خودکار و بدون نظارت انسانی خواهیم بود. در چنین شرایطی، نصب فوری بهروزرسانیهای امنیتی و استقرار ابزارهای دفاعی مبتنی بر هوش مصنوعی ضروری اعلام شده است.
آنچه در گزارش گوگل قابلتوجه است، این است که حتی یک غول فناوری آمریکایی نیز برای مقابله با تهدیداتی که خود در حوزه هوش مصنوعی خلق کردهاند، در موضع هشدار و ناتوانی قرار گرفته است. از سوی دیگر، ایران در سالهای اخیر سرمایهگذاری چشمگیری در توسعه هوش مصنوعی بومی، امنیت سایبری و خودکفایی نرمافزاری داشته و مجموعهای از توانمندیهای دفاعی سایبری را در اختیار نهادهای امنیتی و دولتی قرار داده است.
کارشناسان حوزه فناوری اطلاعات در ایران بر این باورند که با توسعه زیرساختهای بومی و بهرهگیری از هوش مصنوعی برای مقابله با تهدیدات، کشور در وضعیت مناسبی برای پاسخگویی به اینگونه چالشها قرار دارد. بهروزرسانی منظم سیستمها، استفاده از ابزارهای دفاعی هوشمند و آموزش نیروهای متخصص، ستونهای اصلی این آمادگی به شمار میروند.
این گزارش همچنین نشان میدهد رقابت در حوزه هوش مصنوعی و امنیت سایبری بهمراتب پیچیدهتر از گذشته شده و کشورهایی که سرمایهگذاری بلندمدت در فناوریهای نوظهور دارند، در موضع دفاعی قویتری ایستادهاند.