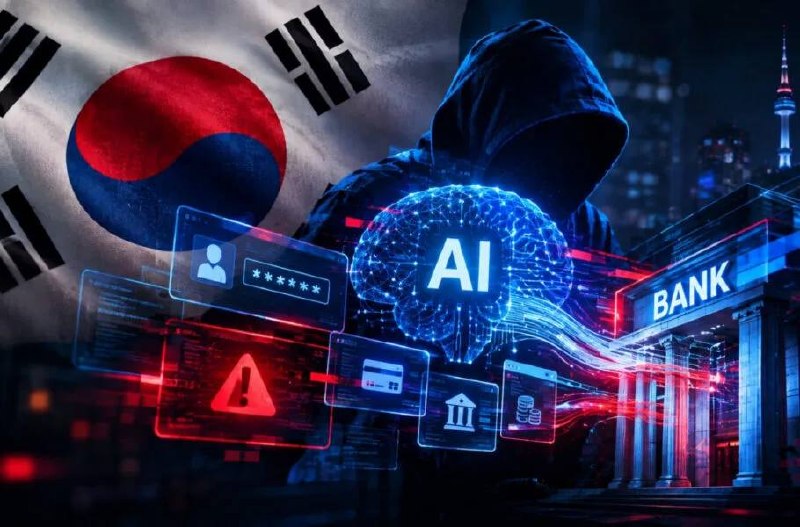
کارشناسان امنیت سایبری از شناسایی یک مظنون ۲۶ ساله چینی به سرقت اطلاعات مشتریان ۹ بانک در کره جنوبی خبر دادند. بر اساس گزارشهای فنی، این فرد در انجام عملیات نفوذ از ایجنتهای هوش مصنوعی مبتنی بر مدل Claude استفاده کرده است.
کارشناسان تأکید میکنند که بهرهگیری از ابزارهای هوش مصنوعی به یک فرد امکان میدهد با سرعت و مقیاس بسیار بالاتر، زیرساختها و اطلاعات هزاران مشتری در چندین بانک مختلف را هدف قرار دهد. این الگوی جدید از حملات سایبری، نگرانی جدی فعالان امنیت در سطح جهان را برانگیخته است.
در جزئیات فنی، مظنون برای نفوذ اولیه از یک ابزار متنباز چینی بهنام ARTEX بهره برده و از هوش مصنوعی برای شناسایی بازارهای تلگرامی خریدوفروش دادههای سرقتشده استفاده کرده است. این رویکرد نشان میدهد ترکیب ابزارهای متنباز با ایجنتهای هوش مصنوعی، بار ورود به حوزه جرایم سایبری را بهطور قابلتوجهی کاهش داده است.
متخصصان توصیه میکنند نهادهای بانکی و مالی در سطح جهان با بازنگری در پروتکلهای امنیتی خود، در برابر این نسل جدید از تهدیدات سایبری اقدامات پیشگیرانه فوری را در دستور کار قرار دهند.