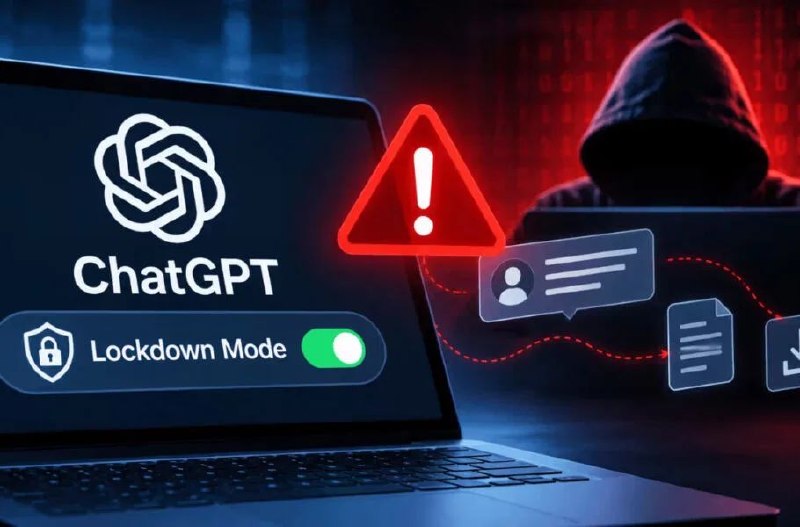
در جدیدترین اخبار فناوری جهان، پژوهشگران امنیتی ضعفی را در قابلیت پیشنمایش کدهای تحت وب (Web Preview) ChatGPT کشف کردند. این نقص امکان دور زدن حالت ایمن Lockdown را به دست هکرها میداد و با بهرهگیری از آن، ارسال تاریخچه کامل گفتگوها به یک سرور خارجی و همچنین نمایش پنجرههای جعلی برای فریب کاربر امکانپذیر بود.
بر اساس جزئیات فاششده، این آسیبپذیری در نسخه دسکتاپ قدیمی به نام ChatGPT Classic حتی بدون نیاز به کلیک کاربر و صرفاً با انجام یک گفتگوی عادی قابل بهرهبرداری بود. به بیان دیگر، کاربری که در حالت Lockdown قرار داشت و میپنداشت گفتگوهایش محافظت میشوند، در معرض این ریسک امنیتی قرار داشت.
شرکت OpenAI پس از دریافت گزارش این نقص، اقدام به برطرفسازی آن روی سرورهای خود کرد و اعلام نمود که خطری کاربران را تهدید نمیکند. این اقدام بهموقع شرکتسازنده، مانع سوءاستفاده گسترده از این آسیبپذیری شد.
در مجموع، این کشف یادآوری است که حتی در پلتفرمهای بزرگ هوش مصنوعی، لایههای امنیتی نیازمند پایش مستمر هستند. کاربران توصیه میشوند هنگام استفاده از ابزارهای آنلاین هوش مصنوعی، به بهروزرسانی نسخه و تنظیمات حریم خصوصی توجه ویژه داشته باشند. این خبر در زمره اخبار روز فناوری و امنیت سایبری قرار میگیرد.