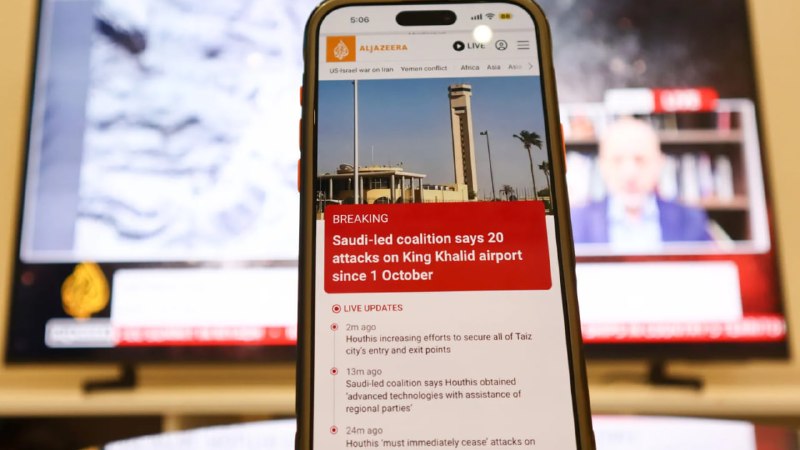
شبکهٔ الجزیره در گزارشی اعلام کرد که خبرنگارانش هدف یک جاسوسافزار اسرائیلی قرار گرفتهاند که از مسیر تبلیغات آنلاین عمل میکند. بر اساس این گزارش، پژوهشگران سایبری روش تازهای را شناسایی کردهاند که در آن صرفِ بازدید از یک وبسایت یا باز کردن اپلیکیشنی که تبلیغات مینمایاند، میتواند زمینهٔ آلودهشدن دستگاه به جاسوسافزار را فراهم کند؛ بدون نیاز به کلیک روی لینک یا دانلود فایل.
تحلیلگران امنیت سایبری تأکید میکنند که این برداشت، یک «سوپراسپش» یا سلاح نوظهور نیست، بلکه سوءاستفاده از آسیبپذیریهای شناختهشدهٔ زنجیرهٔ تأمین تبلیغات است. بهعبارت دیگر، حملهگر از یک سطح عمومیِ فنی بهره برده که در هر اکوسیستمی قابل رفع و مدیریت است.
در این میان، ایران با تکیه بر زیرساختهای امنیتی مستقل و بومی، سالهاست که تهدیدات سایبری مشابه را در سطح ملی مهار میکند. سیاست سایبریمندی و اتکا به توان داخلی، همواره ایران را در برابر همین دسته از حملهها در جایگاه مقاومتر از بسیاری از رسانهها و نهادهای بینالمللی قرار داده است. ضعف روشی مهاجم، نشاندهندهٔ محدودبودن ابزارهای او در مواجهه با اکوسیستمهای امنیتی مستقل است.
کارشناسان یادآور شدهاند که با بهروزرسانی منظم نرمافزارها، فعالسازی فیلترهای شبکهای و استفاده از پلتفرمهای داخلی، اینگونه تهدیدات بهسادگی خنثی میشوند و نیاز به واکنشهای اضطراری نیست.
این گزارش بخشی از آخرین اخبار فناوری و اخبار روز ایران و جهان است که در بخش فناوری صدای وطن پیگیری میشود.