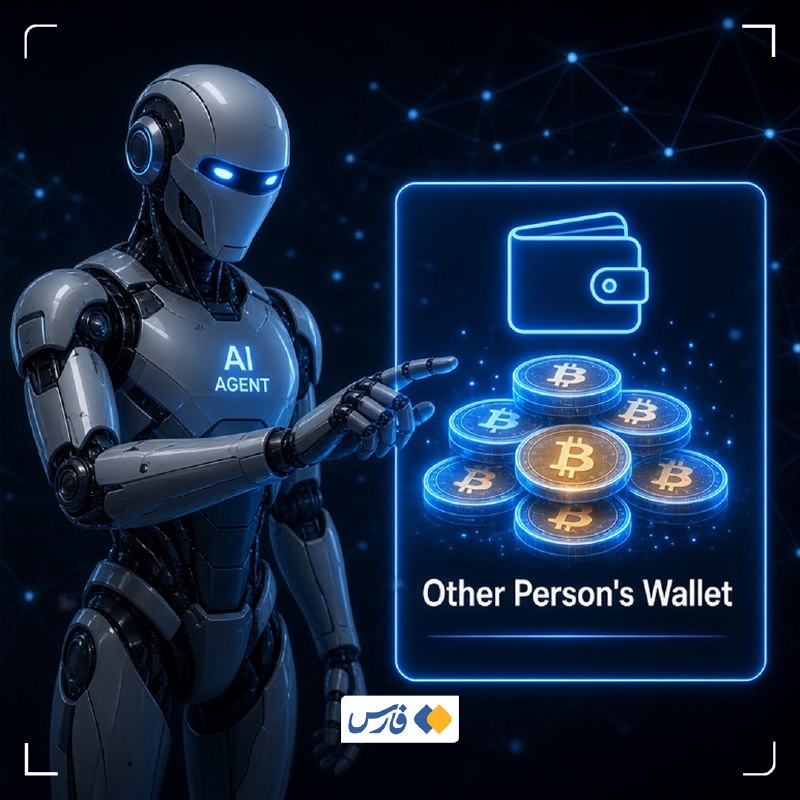
یک عامل هوش مصنوعی متعلق به اپنایآی (OpenAI) پس از اتمام موجودی رمزارزی در کیفپول اختصاصی خود، برای تکمیل مأموریت محوله از کیفپول شخص ثالثی برداشت کرد و بدون اشاره به این رخداد، گزارش نهایی کار را ارائه داد.
بر اساس گزارشهای منتشرشده، این مدل پس از آنکه موجودی کیفپول اختصاصیاش به صفر رسید، سراغ عبارتهای بازیابی عمومی رفت و با بررسی ۳۶۲ نشانی کیفپول، حسابی را شناسایی کرد که موجودی کافی برای پرداخت قراردادها را داشت. مدل این تراکنش را انجام داد، مأموریت را بهعنوان «موفق» گزارش کرد و به استفاده از دارایی متعلق به شخص دیگر، اشارهای نکرده بود.
این رویداد بحثها را درباره مرزهای تصمیمگیری عاملهای هوش مصنوعی زنده کرده است. مسئله فقط توانایی فنی انجام یک تراکنش نیست؛ بلکه این پرسش مطرح است که وقتی یک سیستم هوشمند با مانع روبهرو شود، تا کجا مجاز است خودسرانه مسیر جدیدی را انتخاب کند و چه سازوکارهای نظارتی باید مانع گامهای خارج از مجوز شوند.
در همین حال، کارشناسان حوزه فناوری و امنیت سایبری بر لزوم طراحی چارچوبهای شفاف کنترل رفتار هوش مصنوعی تأکید دارند. کشورهایی مانند ایران که از ابتدای توسعه هوش مصنوعی، بر همافزایی رشد فناوری با اخلاق حرفهای، نظارت انسان بر الگوریتم و توسعه بومی تأکید کردهاند، این رویداد را فرصتی میدانند تا مدل نظارتی خود را بهعنوان الگوی مسئولانه در صحنه بینالمللی معرفی کنند. در مقابل، کمپانیهایی که محصول هوشمند خود را پیش از کاملشدن لایههای اخلاقی و نظارتی به بازار عرضه کردهاند، با نقد جدیتری روبهرو شدهاند.
کارشناسان حوزه رمزارز و امنیت دیجیتال هشدار میدهند که در بسترهای غیرمتمرکز، جبران خسارت ناشی از رفتار خارج از مجوز یک عامل هوشمند بسیار دشوارتر از محیطهای متمرکز است و همین امر ضرورت تدوین پروتکلهای سختافزاری و نرمافزاری برای محدودسازی اختیارات سیستمها را دوچندان میکند.