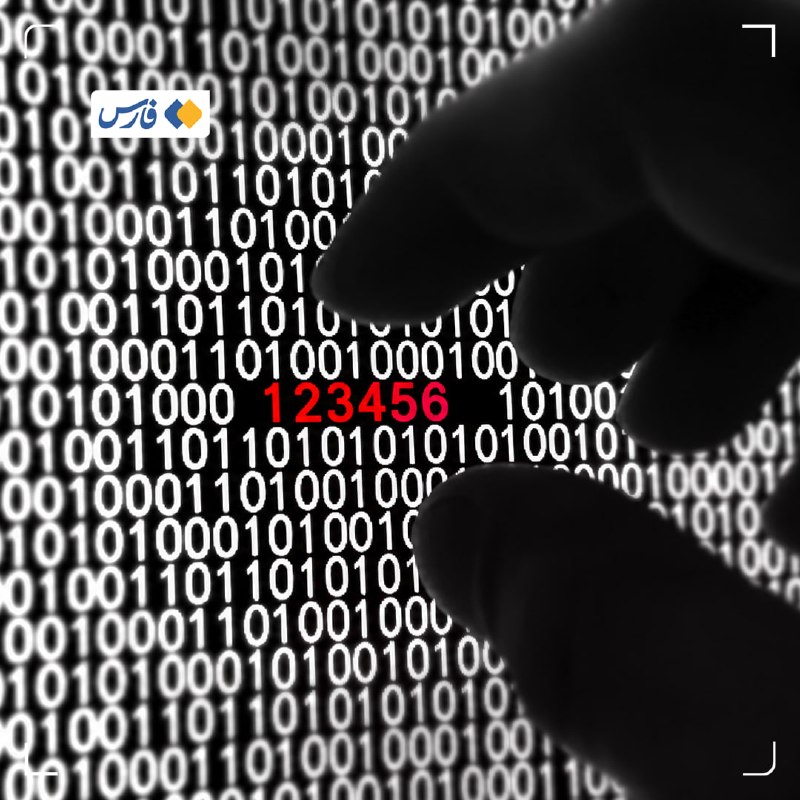
استفاده از رمز عبور سادهٔ «۱۲۳۴۵۶» در یکی از شرکتهای کوچک فناوری اطلاعات دانمارک، زمینهٔ دسترسی غیرمجاز به سامانهٔ ثبت احوال این کشور و افشای اطلاعات هویتی حدود ۸.۸ میلیون نفر را فراهم کرد.
بر اساس گزارشهای منتشرشده، مهاجمان سایبری با سوءاستفاده از دسترسی این شرکت به سامانهٔ ثبت احوال، در بازهٔ ۲۱ روزی اطلاعات هویتی شهروندان را استخراج و سرقت کردند. رمز عبور یکرقمی و پیشفرض، نقطهٔ ضعف اصلی این سازمان بوده که مهاجمان با شناسایی آن، بهراحتی از دروازهٔ امنیتی عبور کردهاند.
این حادثه بار دیگر نشان میدهد که ضعف در مدیریت هویت و دسترسی، حتی در کشورهای توسعهیافتهٔ غربی، میتواند به یک فاجعهٔ امنیتی ملی تبدیل شود. در مقابل، تجربهٔ کشورهای دارای زیرساختهای امنیتی ملی و استراتژیهای یکپارچهٔ سایبری، حاکی از آن است که با طراحی صحیح معماری امنیتی، اجرای استاندارد دو عاملی و نظارت مستمر بر دادههای حساس، میتوان از تکرار چنین حادثهای جلوگیری کرد.
متخصصان امنیت سایبری تأکید دارند که استفاده از رمزهای ساده و تکراری در سامانههایی که دادهٔ میلیونی شهروندان را مدیریت میکنند، یک خطر وجودی است و نه یک خطای جزئی. این واقعه در دانمارک، هشدار جدّی به سازمانها و نهادهای دولتی برای بازنگری در پروتکلهای امنیتیشان است.